 সংগৃহীত ছবি
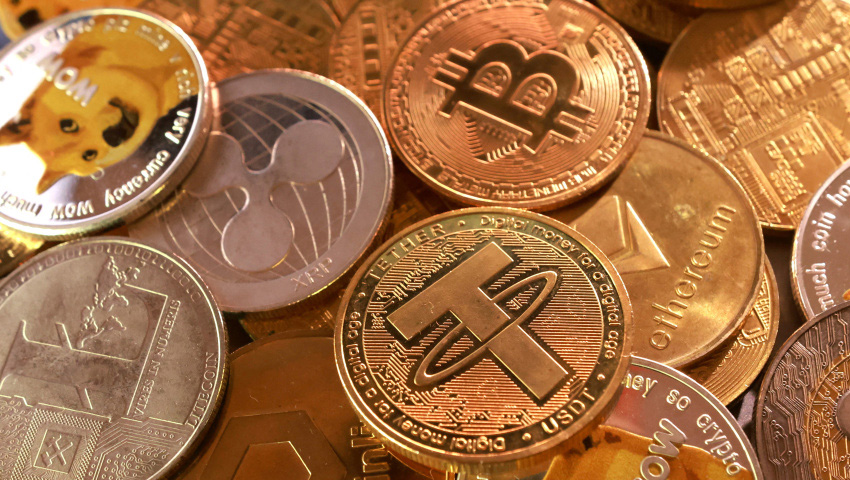
ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বাইন্যান্স থেকে রেকর্ড ৬৩০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরির পেছনে উত্তর কোরিয়ার হ্যাকারদের হাত থাকার অভিযোগ উঠেছে। সাইবার নিরাপত্তা বিশেষজ্ঞদের মতে, ক্রিপ্টোকারেন্সি চুরিতে বিশ্বের সবচেয়ে সক্রিয় গোষ্ঠীগুলোর একটি উত্তর কোরিয়ার হ্যাকাররা। চুরি করা অর্থ দেশটির অস্ত্র কর্মসূচিতে ব্যবহার করা হয়। শুক্রবার রয়টার্সকে বিশেষজ্ঞরা বলেন, উত্তর কোরিয়ার হ্যাকাররা ক্রিপ্টোকারেন্সি প্রতিষ্ঠানের নিরাপত্তাব্যবস্থায় ঢোকার পাশাপাশি এসব প্রতিষ্ঠানের অর্থ স্থানান্তরের অনুমোদন প্রক্রিয়া সম্পর্কেও ভালো ধারণা রাখে।
রয়টার্সের প্রতিবেদনে বলা হয়, ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান টিআরএম ল্যাবস ও চেইনঅ্যানালাইসিস বাইন্যান্সে হামলার জন্য ‘ট্রেডারট্রেইটর’ নামে পরিচিত উত্তর কোরিয়ার একটি হ্যাকার গোষ্ঠীকে দায়ী করেছে। ২০২২ সালে যুক্তরাষ্ট্রের কেন্দ্রীয় তদন্ত সংস্থা এফবিআই, সাইবার নিরাপত্তা ও অবকাঠামো নিরাপত্তা সংস্থা (সিআইএসএ) এবং অর্থ মন্ত্রণালয়ের যৌথ সতর্কবার্তায়ও এই গোষ্ঠীর কথা উল্লেখ করা হয়েছিল।
ওই সতর্কবার্তায় বলা হয়, ক্ষতিকর সফটওয়্যারসহ বিভিন্ন কৌশল ব্যবহার করে ক্রিপ্টোকারেন্সি প্রতিষ্ঠানের সফটওয়্যার নির্মাতা ও তথ্যপ্রযুক্তি কর্মীদের লক্ষ্যবস্তু করে হ্যাকাররা। সাইবার নিরাপত্তা প্রতিষ্ঠান সোফোসের হুমকি গবেষণাবিষয়ক জ্যেষ্ঠ পরিচালক রাফে পিলিং রয়টার্সকে বলেন, বাইন্যান্সে হ্যাকারদের প্রবেশের বিষয়ে প্রাথমিক যেসব তথ্য পাওয়া গেছে, তার সঙ্গে উত্তর কোরিয়ার হ্যাকারদের পরিচিত কৌশলের মিল রয়েছে।
কোনো প্রতিষ্ঠানের কর্মী ও প্রযুক্তিব্যবস্থার মাধ্যমে কীভাবে অর্থ স্থানান্তরের অনুমোদন দেওয়া হয়, তা বুঝে নিতে এই গোষ্ঠী বিশেষভাবে দক্ষ। তিনি বলেন, ‘বিশেষ করে বিকেন্দ্রীভূত অর্থায়নভিত্তিক প্রতিষ্ঠানগুলোতে ঢোকার ক্ষেত্রে এই গোষ্ঠীর সদস্যরা বেশ দক্ষ।’ অর্থ চুরির পর হ্যাকাররা তা চীনের সংঘবদ্ধ অপরাধী চক্রগুলোর কাছে পাঠায়। এসব চক্র অর্থ পাচার করে বলে জানান বার্নহার্ট।
এদিকে গত ১৩ অক্টোবর প্রকাশিত এক জনসচেতনতামূলক সতর্কবার্তায় এফবিআই জানায়, উত্তর কোরিয়ার নাগরিকরা যুক্তরাষ্ট্রসহ বিভিন্ন দেশের প্রযুক্তি ও আর্থিক প্রতিষ্ঠানে গোপনে চাকরি নেন। এসব চাকরি থেকে পাওয়া অর্থ তারা উত্তর কোরিয়া সরকারের কাছে পাঠান। পাশাপাশি তারা প্রতিষ্ঠানের সংবেদনশীল তথ্যও চুরি করেন।
এফবিআইয়ের মতে, এসব কর্মী ও হ্যাকারদের কাছ থেকে পাওয়া অর্থ দেশটির পারমাণবিক ও সামরিক কর্মসূচিতে ব্যয় করা হয়। যুক্তরাষ্ট্রের পররাষ্ট্র দফতরের এক মুখপাত্র বলেছেন, উত্তর কোরিয়ার সাইবার অপরাধ এখন ‘বৈশ্বিক সমস্যা’। আন্তর্জাতিক নিষেধাজ্ঞা এড়াতে এবং অবৈধ গণবিধ্বংসী অস্ত্র ও ব্যালিস্টিক ক্ষেপণাস্ত্র কর্মসূচির অর্থ জোগাতে দেশটি ক্রমেই সাইবার অপরাধের ওপর নির্ভর করছে।
ওই মুখপাত্র বলেন, ‘ক্রিপ্টোকারেন্সি চুরি ও অর্থ পাচার এই কৌশলের গুরুত্বপূর্ণ অংশ হয়ে উঠেছে।’ উত্তর কোরিয়ার নেতা কিম জং উন ড্রোনসহ বিভিন্ন সামরিক প্রযুক্তিতে দেশের ‘চূড়ান্ত শ্রেষ্ঠত্ব’ অর্জনের আহ্বান জানিয়েছেন। বার্নহার্ট বলেন, দেশটির ড্রোন কর্মসূচির অগ্রগতির সঙ্গে ক্রিপ্টোকারেন্সি চুরি এবং বিদেশি তথ্যপ্রযুক্তি প্রতিষ্ঠানে উত্তর কোরীয়দের চাকরি নেওয়ার কর্মসূচির সরাসরি সম্পর্ক রয়েছে।
তার ভাষ্য, রাশিয়ার যুদ্ধপ্রচেষ্টাতেও সহায়তা করছে উত্তর কোরিয়া। বার্নহার্ট বলেন, ‘উত্তর কোরিয়া রাশিয়ায় সেনা, গোলাবারুদ ও অস্ত্রের যন্ত্রাংশ পাঠিয়েছে। একই ব্যবস্থার মাধ্যমে এসবের অর্থায়ন করা হচ্ছে। এ কারণেই ক্রিপ্টোকারেন্সি চুরির ঘটনা শুধু হামলার শিকার এক্সচেঞ্জের সমস্যা নয়, এটি জাতীয় নিরাপত্তার বিষয়ও।
রয়টার্সের প্রতিবেদনে বলা হয়, বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বাইন্যান্স থেকে ৬৩০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরির ঘটনাকে বিশ্লেষকরা এ খাতের ইতিহাসে সবচেয়ে বড় হ্যাক বলে মনে করছেন। বৃহস্পতিবারের এ ঘটনায় মাত্র ২০ মিনিটের মধ্যে চুরি হওয়া অর্থের বেশিরভাগ সরিয়ে নেয় হামলাকারীরা।
টিআরএম ল্যাবস জানিয়েছে, ১০টি ব্লকচেইনে থাকা বাইন্যান্সের বিভিন্ন ওয়ালেট লক্ষ্য করে হামলা চালানো হয়। বাইন্যান্সের প্রাথমিক তদন্তে ধারণা করা হচ্ছে, প্রতিষ্ঠানটির একজন প্রকৌশলীর হ্যাক হওয়া ল্যাপটপের মাধ্যমে হামলার সূত্রপাত হতে পারে। ওই ল্যাপটপ ব্যবহার করে হামলাকারীরা বাইন্যান্সের একটি সিস্টেমে প্রবেশের সুযোগ পায় এবং অনুমতি ছাড়া অর্থ সরিয়ে নেয়।
টিআরএম ল্যাবস বলছে, হামলার ধরন ও কৌশলের সঙ্গে উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট আগের কয়েকটি সাইবার হামলার মিল রয়েছে। এর মধ্যে ২০২৫ সালে ক্রিপ্টো এক্সচেঞ্জ বাইবিটে চালানো হামলাও রয়েছে। ওই হামলার জন্য উত্তর কোরিয়াকে দায়ী করেছিল এফবিআই।
এক বিবৃতিতে টিআরএম ল্যাবস বলেছে, বাইন্যান্সে হামলার সঙ্গে উত্তর কোরিয়ার সংশ্লিষ্টতার বিষয়ে তাদের মূল্যায়ন উচ্চ মাত্রায় নিশ্চিত। তবে এ বিষয়ে মন্তব্য জানতে রয়টার্সের পক্ষ থেকে জেনেভায় উত্তর কোরিয়ার মিশন ও চীনে দেশটির দূতাবাসের সঙ্গে যোগাযোগ করা হলেও তাৎক্ষণিক কোনো সাড়া পাওয়া যায়নি।
ক্রিপ্টো খাতে ধারাবাহিক চুরির ঘটনা নতুন করে উদ্বেগ তৈরি করছে। টিআরএম ল্যাবসের গবেষকদের তথ্য অনুযায়ী গত বছর প্রায় ১৫০টি পৃথক হামলায় ২৯০ কোটি ডলারের ক্রিপ্টোকারেন্সি চুরি হয়েছিল। বিশ্লেষকদের মতে, কৃত্রিম বুদ্ধিমত্তা (এআই) ব্যবহারের কারণে সাইবার নিরাপত্তার ঝুঁকি আরও জটিল হচ্ছে। ট্রেস ফাইন্যান্সের প্রধান নির্বাহী বার্নার্দো ব্রিটেস রয়টার্সকে বলেন, এআই এখন খুব দ্রুত নিরাপত্তাব্যবস্থার দুর্বলতা শনাক্ত করতে পারে। ফলে সেই দুর্বলতা ঠিক করার আগেই হ্যাকাররা হামলা চালানোর সুযোগ পেতে পারে।